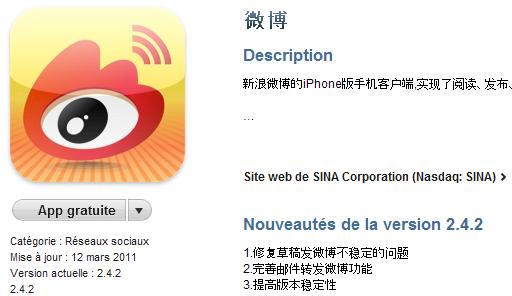
新浪微博iPhone客户端更新,邮件转发微博漏洞得到修补
在3月12日发布的新浪微博
iPhone客户端2.4.2更新中,@36氪 于3月8日
披露的邮件转发安全漏洞问题暂时得到修补。
在新版本中,“邮件转发微博”功能按钮的依然被保留,
但是通过邮件转发的微博并不是真的会被发送通过邮件转发的微博中带@的指向用户的链接被转成普通的文本(笔者测试的时候收到邮件有很大延迟,才误以为邮件转发功能被禁用)。这样暂时修补了可能导致微博账号被盗用的重大安全漏洞,但是处理的方式还不够优雅,没能在不泄露gsid信息的前提下保留原来的链接。另外一方面也说明,暴露gsid的问题可能比表面看起来更为严重,以至于新浪微博的客户端开发团队不能在短时间内推出完满的解决方案。
@36氪会继续关注新浪微博的安全性问题,敬请留意。
在3月12日发布的新浪微博
iPhone客户端2.4.2更新中,@36氪 于3月8日
披露的邮件转发安全漏洞问题暂时得到修补。
在新版本中,“邮件转发微博”功能按钮的依然被保留,
但是通过邮件转发的微博并不是真的会被发送通过邮件转发的微博中带@的指向用户的链接被转成普通的文本(笔者测试的时候收到邮件有很大延迟,才误以为邮件转发功能被禁用)。这样暂时修补了可能导致微博账号被盗用的重大安全漏洞,但是处理的方式还不够优雅,没能在不泄露gsid信息的前提下保留原来的链接。另外一方面也说明,暴露gsid的问题可能比表面看起来更为严重,以至于新浪微博的客户端开发团队不能在短时间内推出完满的解决方案。
@36氪会继续关注新浪微博的安全性问题,敬请留意。