特斯拉的“云”被黑客入侵去“挖矿”了
特斯拉又被黑了。
最近,网络安全公司RedLock发布了一份研究报告,指出特斯拉的公共云基础设施曾经被黑客侵入,与地图、遥测和车辆服务有关的一些专有数据均发现了盗取的痕迹,黑客甚至还利用该账号借AWS挖矿。
得知此消息,特斯拉悬赏重金,希望RedLock找到产品或服务中的漏洞,表示此次上报的漏洞已被修复。
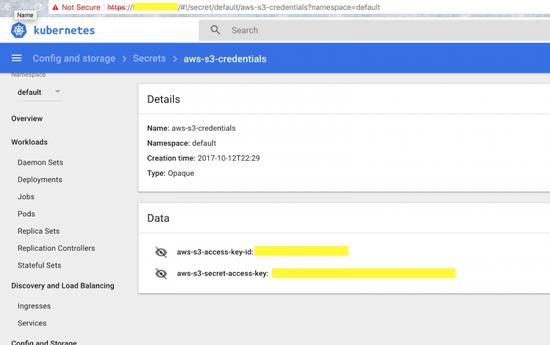
被曝光的特斯拉AWS凭证
“我们专门推出了一个捉虫项目来鼓励此类研究,在发现该漏洞后几小时内特斯拉就完成了修复。”特斯拉发言人在邮件中回应道。“这次被黑,影响仅限于内部测试的工程用车,我们的初步调查也显示,用户隐私和车辆安全并没有受到影响。”
这并不是特斯拉第一次遭受黑客攻击了。2015年,特斯拉网站、官方推特账户、马斯克个人推特账户曾全部被黑。与此同时,安全公司的“白帽子”们也向特斯拉上报了不少漏洞。
去年夏天的Black hat黑帽大会上,腾讯科恩实验室展示发现的多个高危安全漏洞,表示利用这些漏洞可以对特斯拉无物理接触远程攻击,在驻车模式和行驶模式下对特斯拉进行远程操控。在公布漏洞之前,科恩实验室已经按照流程规范将漏洞细节报告给特斯拉安全团队。特斯拉在演示前已经通过系统固件升级修复了这一漏洞。
在科恩之前,安全公司360也曾多次破解特斯拉,早在2014年,360安全人员就曾向特斯拉提交Model S的安全缺陷,利用这一漏洞,攻击者可以远程控制行驶中的汽车车锁、喇叭、闪灯和天窗。360还曾经举办破解特斯拉的挑战赛,悬赏10000美金破解特斯拉Model S。
随着智能网联及自动驾驶技术发展节奏的加快,车机安全势必会引起越来越多的重视。基于电脑、手机层面的安全防护关系财产,基于车机层面的安全防护则直接关系驾驶者的生命安全。
RedLock CTO库玛在一份声明中写道。“由于云计算安全项目还不够成熟,我们预计此类网络犯罪在规模和速度上都会呈现上升趋势。”
















